
L'automatisation s'étend à tous les certificats SSL que vous achetez.
Les certificats automatisés seront bientôt disponibles : des certificats SSL émis et renouvelés automatiquement, sans aucune intervention manuelle une fois la configuration effectuée. Ils seront inclus avec chaque achat de certificat SSL, et vous pourrez les configurer depuis votre compte, y compris pour vos certificats SSL existants.
Sectigo s'appuie sur une longue expérience en matière d'automatisation dans ses produits phares. Les certificats automatisés étendent cette fonctionnalité à tous les certificats SSL que vous achetez dans la boutique.
Mêmes certificats, même processus de paiement. Les certificats automatisés seront inclus dans chaque achat SSL, et vous pourrez également les configurer pour vos certificats SSL existants.
Mêmes certificats, même processus de paiement. Les certificats automatisés seront inclus dans chaque achat de certificat SSL, et vous pourrez également les configurer pour vos certificats SSL existants.
ACME est une norme ouverte disposant de logiciels pour la plupart des serveurs et des plateformes. C'est vous qui choisissez le client.
Sectigo s'appuie sur une longue expérience en matière d'automatisation dans ses produits phares. Sectigo Certificate Manager est classé parmi les leaders G2 dans la gestion du cycle de vie des certificats et prend en charge les protocoles ACME, SCEP et EST. La fonctionnalité « Certificats automatisés » étend cette automatisation à chaque certificat SSL que vous achetez dans la boutique.
Que signifie « automatisation » ?
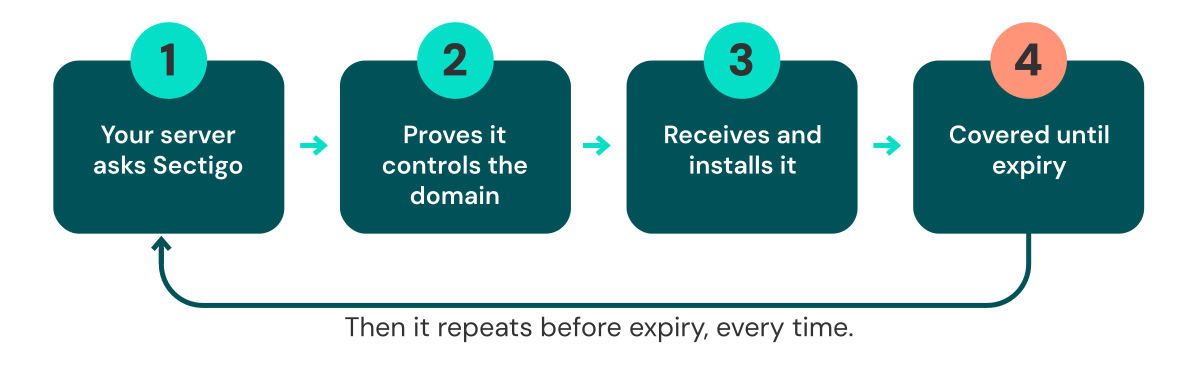
Avec « Automated Certificates », vos certificats SSL sont émis et renouvelés automatiquement, sans aucune intervention manuelle une fois la configuration effectuée. Un petit logiciel installé sur votre serveur se charge de tout : il vérifie que vous contrôlez le domaine, demande le certificat, l’installe et le renouvelle avant son expiration.
Le protocole utilisé s'appelle ACME. Vous le configurez une seule fois, à l'aide des identifiants de votre compte Sectigo.
Configurez-le une seule fois. Votre serveur se charge des renouvellements.

Émis
Votre serveur demande le certificat et prouve qu’il contrôle le domaine.

Installé
Le certificat est placé à l'emplacement prévu par votre serveur.

Renouvelé
Un nouveau certificat arrive systématiquement avant l'expiration de l'ancien.
Comment ça marche ?
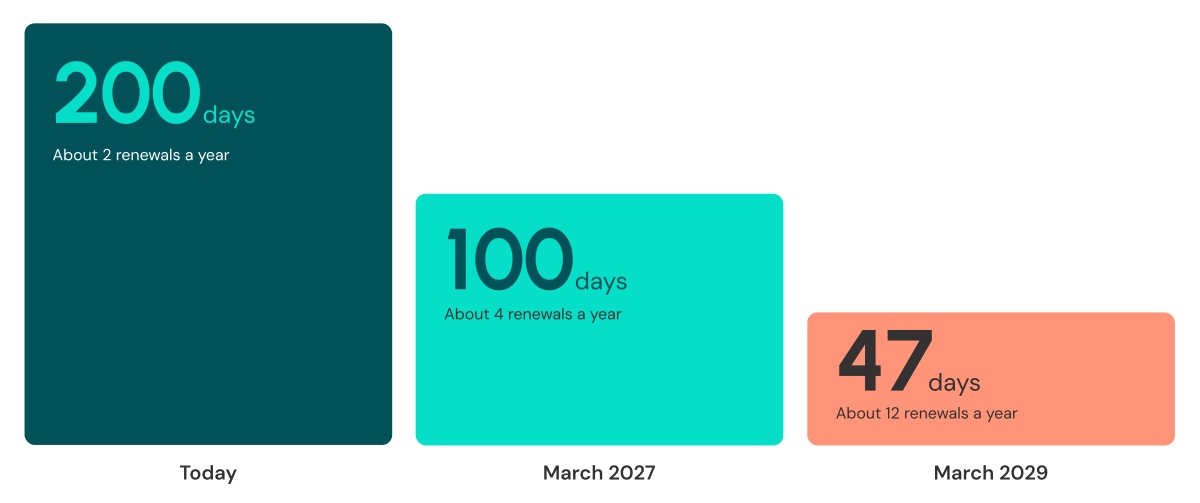
Les certificats expireront plus souvent. Votre charge de travail ne devrait pas augmenter.
Les certificats SSL/TLS publics ont aujourd’hui une durée de validité pouvant aller jusqu’à 200 jours. Cette durée passera à 100 jours en mars 2027, puis à 47 jours en mars 2029.
Les vérifications de domaine passent d'une fréquence annuelle à une fréquence continue
De nouvelles règles du secteur réduisent de 200 à 10 jours, d’ici 2029, la durée pendant laquelle vous pouvez réutiliser la preuve de propriété de votre domaine. Pour la fournir, vous devez modifier les paramètres de votre domaine ou ajouter un fichier à votre site, et répéter cette opération à chaque fois prend du temps.
Un renouvellement manqué est visible
Un certificat expiré déclenche l'affichage d'avertissements dans le navigateur de vos visiteurs.
Trois façons dont Sectigo automatise la gestion des certificats
La fonctionnalité « Certificats automatisés » est incluse avec chaque certificat SSL que vous achetez. SCM Pro et Sectigo Certificate Manager (SCM) sont des produits distincts destinés à la gestion, au contrôle ou à la mise à l'échelle de vos certificats. Chacun répond à un besoin différent.
Votre parcours de configuration
Préparez-vous en trois étapes
Connectez votre compte Sectigo à un client ACME compatible pour automatiser le renouvellement et l'installation des certificats. Lorsque le renouvellement automatique est activé, nous veillons également à ce que votre organisation reste pré-validée pour les certificats OV et EV.
Assurez-vous que le renouvellement automatique est activé
Fonctionnement
Votre renouvellement est facturé automatiquement chaque année, vous n'avez donc pas à vous soucier de la facture.
Ce que vous devez encore faire
Valider, télécharger et installer chaque certificat.
Le renouvellement automatique est activé par défaut pour vos certificats, et vous pouvez également le gérer au niveau de votre compte. Vérifiez bien qu’il est bien activé dans votre compte. Nous facturons 30 jours avant l’expiration de votre certificat, ce qui vous laisse le temps d’installer le nouveau. Veillez à ce que le moyen de paiement associé à votre compte soit à jour. Vous pouvez désactiver le renouvellement automatique à tout moment avant que le renouvellement ne soit traité
La pré-validation est incluse pour les certificats OV et EV
Fonctionnalité
Nous vérifions votre organisation à l'avance, afin que vos renouvellements de certificats OV et EV soient prêts à être émis dès que vous en avez besoin.
Ce que vous devez faire
Rien, sauf si notre équipe de validation vous contacte. Assurez-vous également que le renouvellement automatique est activé.
Pour les futurs achats et renouvellements de certificats OV et EV, la pré-validation est automatiquement incluse via le paramètre « Keep Validated » (Rester validé) de chaque organisation. [à confirmer avec Danilo] Une fois votre organisation validée, ces informations peuvent être réutilisées pendant 398 jours maximum. Si nous avons besoin d’informations de votre part, notre équipe de validation vous contactera. La pré-validation ne concerne que l’identité de votre organisation. La validation du domaine reste obligatoire pour chaque certificat.
Certificats automatisés
Fonctionnement
Vos certificats SSL sont émis et renouvelés automatiquement, sans aucune intervention manuelle. Inclus avec chaque achat de certificat SSL, sans frais supplémentaires.
Ce que vous devez encore faire
Configuration unique du logiciel ACME sur un serveur compatible.
Il n'y a pour l'instant rien à faire à ce stade. Nous vous indiquerons comment et quand cette fonctionnalité sera ajoutée à votre compte, ainsi que la marche à suivre pour la configurer. Restez à l'écoute.
Pourquoi l'ordre est-il important ?
Le renouvellement automatique et la prévalidation sont prioritaires, et la prévalidation s'effectue pour les clients ayant activé le renouvellement automatique. En les finalisant dès maintenant, vous pourrez démarrer les certificats automatisés dès leur disponibilité, plutôt que le jour de l'expiration d'un certificat.
Ce dont vous aurez besoin pour commencer
- Un serveur compatible capable d'exécuter le logiciel ACME, tel qu'Apache, nginx et Microsoft IIS.
- Assurez-vous que le renouvellement automatique est activé dans votre compte
- La pré-validation est incluse pour les certificats OV et EV
- Nous vous expliquons comment et quand il est ajouté à votre compte, ainsi que la manière de le configurer.
- Les guides de configuration et les procédures de mise en place seront disponibles sur cette page.
Si l'un de vos certificats expire avant cette date, notre équipe est à votre disposition par chat etpar téléphone 24 h/24 et 7 j/7 pour vous aider à vous organiser.
Foire aux questions (FAQ)
Très bientôt. Nous vous expliquerons comment et quand cette fonctionnalité sera ajoutée à votre compte, ainsi que la marche à suivre pour la configurer.
Assurez-vous que le renouvellement automatique est activé. Il est activé par défaut, et vous pouvez le vérifier dans le centre d'automatisation. Pour les certificats OV et EV, la pré-validation est incluse automatiquement ; vous n'avez donc rien à faire, sauf si notre équipe de validation vous contacte. Pour les certificats automatisés eux-mêmes, vous n'avez pour l'instant rien à faire. Nous vous indiquerons comment et quand cette fonctionnalité sera ajoutée à votre compte, ainsi que la marche à suivre pour la configurer.
Renouvelez-le comme vous le faites actuellement. Notre équipe est disponible par chat et par téléphone 24 h/24 et 7 j/7 et peut vous aider à vous organiser.
Un certificat automatisé est un certificat SSL/TLS qui s'émet, s'installe et se renouvelle automatiquement. Tous les certificats SSL/TLS Sectigo deviendront automatisés une fois que vous aurez effectué une configuration unique à l'aide du logiciel ACME et de vos identifiants de compte Sectigo.
ACME est une norme ouverte qui permet à un logiciel de demander, d'installer et de renouveler automatiquement des certificats. De nombreux clients open source la prennent en charge, notamment Certbot et acme.sh.
Oui. Sectigo dispose d’une longue expérience en matière d’automatisation dans ses produits phares, notamment Sectigo Certificate Manager, qui prend en charge les protocoles ACME, SCEP et EST. La fonctionnalité « Certificats automatisés » étend l’automatisation à tous les certificats SSL que vous achetez dans la boutique, sans frais supplémentaires.
Pour les certificats OV et EV, nous validons votre organisation une seule fois et réutilisons cette validation pendant 398 jours maximum, afin que vos futures commandes et renouvellements ne soient pas retardés par la validation de l’organisation. Cette fonctionnalité est automatiquement incluse via le paramètre « Keep Validated » (Maintenir la validation) pour chaque organisation. Si nous avons besoin d’informations de votre part, notre équipe de validation vous contactera. La validation du domaine reste obligatoire pour chaque certificat. [confirmer]
Non. Vous pouvez toujours télécharger et installer votre certificat manuellement. Étant donné que les certificats ont une durée de validité pouvant aller jusqu’à 200 jours et que cette limite tend à diminuer, les renouvellements manuels deviendront plus fréquents ; c’est pourquoi nous vous recommandons d’activer l’automatisation.
Non. Les certificats automatisés sont inclus gratuitement avec chaque achat de certificat SSL.
Les certificats SSL/TLS Sectigo DV, OV et EV, qu'ils soient à domaine unique, multi-domaines ou génériques. Cette offre s'applique uniquement aux certificats SSL/TLS.
Vous devez disposer d’un accès à votre compte Sectigo, du contrôle de votre domaine, ainsi que d’un client ACME compatible ou d’une plateforme d’hébergement prenant en charge ACME. Configurez-le à l’aide des informations de connexion ACME de votre compte, puis configurez le renouvellement et l’installation automatiques des certificats.
Si vous utilisez le client ACME préconfiguré de Sectigo, vous aurez également besoin d’un fournisseur DNS pris en charge et d’identifiants API permettant au client de mettre à jour les enregistrements DNS de votre domaine. Le système exécutant le client doit disposer d’un accès à Internet pour communiquer avec Sectigo et votre fournisseur DNS.
D’autres clients ACME compatibles peuvent utiliser différentes méthodes pour vérifier le contrôle du domaine ; les exigences en matière d’accès à l’API DNS et d’accès au serveur dépendent donc de la configuration que vous avez choisie.
Activez le renouvellement automatique dans votre compte Sectigo. Pour les certificats OV et EV, votre organisation doit également passer la validation avant que les certificats puissent être émis.
Le renouvellement automatique concerne la facturation : il prend en charge le paiement de votre renouvellement chaque année. Les certificats automatisés gèrent le certificat lui-même : votre serveur le demande, l'installe et le renouvelle. Vous devez activer le renouvellement automatique avant d'activer l'automatisation
Oui. La validation du domaine est obligatoire pour chaque certificat. Avec les certificats automatisés, votre client ACME s'en charge dans le cadre de chaque demande
Oui. Vous pourrez configurer les certificats automatisés dans votre compte pour vos certificats SSL existants. Tous les nouveaux achats de certificats SSL l'incluront automatiquement
Les abonnements pluriannuels vous permettent de bloquer le prix actuel et de conserver votre couverture pendant toute la durée de l'abonnement. Les certificats sont toujours réémis au cours de chaque période, conformément aux règles du secteur. Lorsque la fonctionnalité « Certificats automatisés » est activée, cela se fait sans que vous ayez à intervenir.
La fonctionnalité « Certificats automatisés » automatise la gestion des certificats SSL que vous achetez ; elle est incluse gratuitement avec votre achat. SCM Pro vous offre une visibilité et un contrôle accrus sur l’ensemble de vos certificats, grâce à des fonctionnalités de découverte, d’inventaire, d’alertes et de reporting. Sectigo Certificate Manager gère tous les certificats publics et privés à l’échelle de l’entreprise, sur plusieurs autorités de certification. SCM Pro et Sectigo Certificate Manager sont là lorsque vous avez besoin de fonctionnalités supplémentaires. Consultez le tableau comparatif ci-dessus.