
F5
Como socio de la Plataforma de Entrega y Seguridad de Aplicaciones (ADSP) de F5, Sectigo ofrece una gestión automatizada de certificados SSL/TLS para proteger las implementaciones de F5 a gran escala.

Descripción general de la asociación entre Sectigo y F5
Sectigo se ha asociado con F5 ADSP para ofrecer gestión del ciclo de vida de los certificados (CLM) para la plataforma de entrega y seguridad de aplicaciones (ADSP) de F5. Al integrar Sectigo Certificate Manager (SCM) con F5 ADSP, Sectigo añade la gestión automatizada del ciclo de vida de los certificados en todos los entornos de F5 ADSP, incluidos los locales, en la nube, híbridos y perimetrales. Como socio de F5 ADSP, Sectigo amplía el valor de F5 ADSP al automatizar la capa de identidad de máquina en la que las aplicaciones confían para la fiabilidad, el cifrado y la disponibilidad.
Qué ofrece nuestra colaboración:

Alineación de plataformas
Sectigo se integra como parte del ecosistema de F5 ADSP en lugar de funcionar como una solución puntual desconectada.

Simplicidad operativa
La gestión automatizada del ciclo de vida de los certificados elimina el trabajo manual que introduce riesgos y ralentiza a los equipos.

Escala empresarial
Diseñado para entornos F5 ADSP grandes y distribuidos donde la disponibilidad y la coherencia son fundamentales.
Integración Sectigo-F5

Cómo funciona Sectigo con F5 BIG-IP®
Los equilibradores de carga F5 BIG-IP® son ampliamente implementados por las empresas para respaldar el escalado y la alta disponibilidad. Cada sistema, ya sea en modo autónomo o de alta disponibilidad, requiere certificados SSL/TLS para proporcionar autenticación y seguridad a los sistemas y a las aplicaciones con equilibrio de carga. Para automatizar la instalación de un certificado SSL/TLS, las organizaciones pueden integrar Sectigo Certificate Manager (SCM) mediante un agente basado en red o una conexión ACME. La integración Sectigo-F5 permite a los equipos emitir y gestionar de forma centralizada los certificados en todas las implementaciones de BIG-IP®, reduciendo el esfuerzo manual y minimizando el riesgo de interrupciones relacionadas con los certificados.
F5 Distributed Cloud (F5 XC)
Automatiza los certificados TLS para los equilibradores de carga de F5 Distributed Cloud a través de Sectigo Orchestration Gateway.
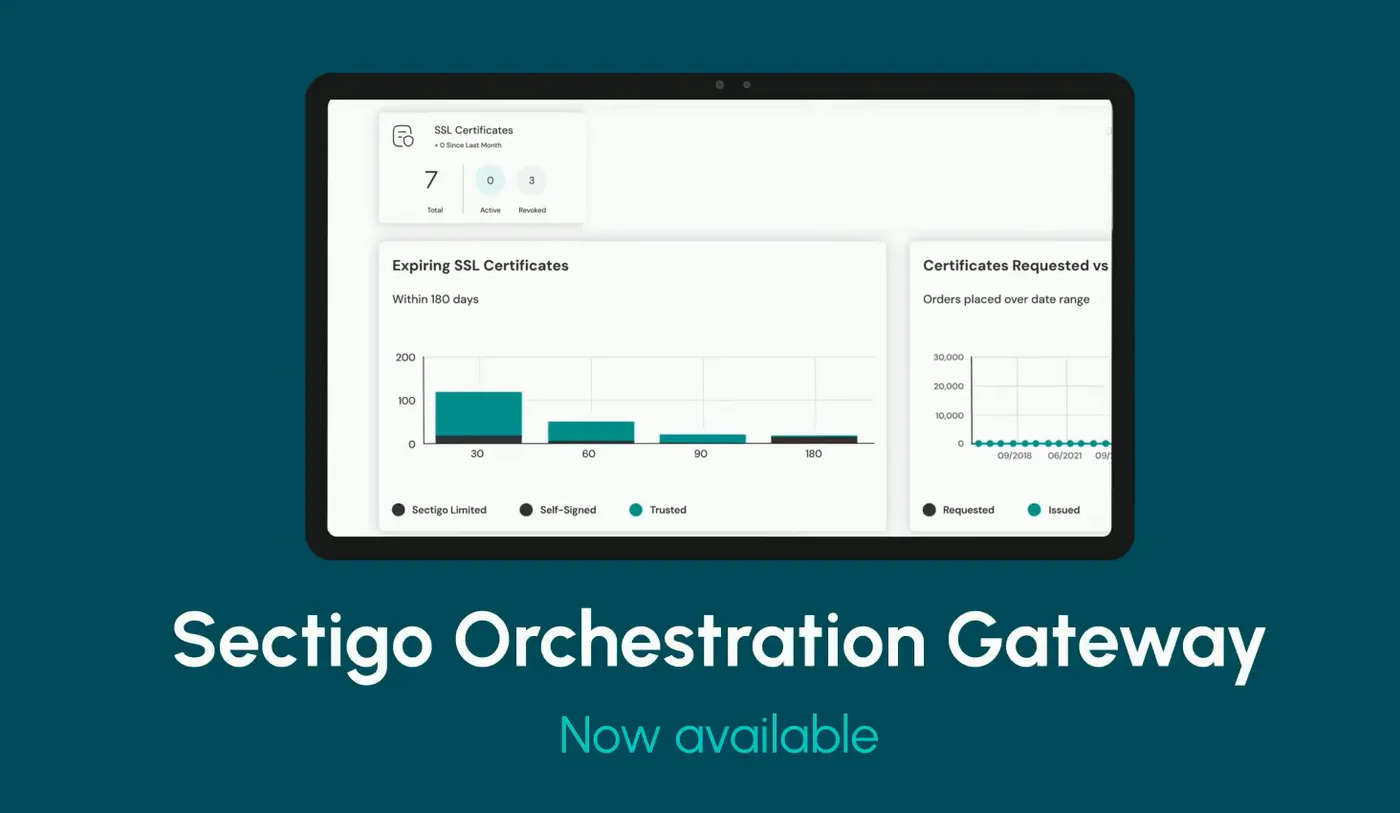
Sectigo Certificate Manager (SCM) utiliza Sectigo Orchestration Gateway para detectar e instalar certificados en F5 Distributed Cloud mediante un token de la API de F5 XC, con un ámbito limitado a los espacios de nombres que elijas. Los certificados se renuevan y sustituyen automáticamente, al mismo tiempo que sus implementaciones de F5 BIG-IP.
Compatibilidad: instalación automática remota a través de la API de F5 XC (token de API, ámbito de espacio de nombres, proxy opcional).
- Instale y renueve certificados sin pasos manuales
- Mantenga los certificados bajo la política y el inventario de SCM
- Ejecute la pasarela en el propio servidor o gestione los servidores de forma remota
- Prepárese para ciclos de vida de los certificados más cortos
Casos de uso empresarial

Automatizar la gestión de certificados
Reducir el esfuerzo manual mediante la automatización de las tareas de certificados en entornos F5.

Evitar interrupciones del servicio
Elimine los certificados caducados que pueden dejar las aplicaciones fuera de línea e interrumpir las operaciones.

Escale la entrega de aplicaciones
Amplíe las aplicaciones y las API sin introducir riesgos operativos adicionales.

Centralice el control de políticas
Aplique estándares de certificados coherentes en todos los entornos.
Póngase en contacto con nosotros para integrar su empresa hiperconectada
Le ayudaremos a integrarse con Sectigo Certificate Manager en solo unos pasos.