
Die Automatisierung hält Einzug bei jedem SSL-Zertifikat, das Sie erwerben.
Automatisierte Zertifikate sind bald verfügbar: SSL-Zertifikate, die automatisch ausgestellt und verlängert werden – nach der Einrichtung sind keine manuellen Schritte mehr erforderlich. Sie sind bei jedem SSL-Kauf enthalten, und Sie können sie in Ihrem Konto einrichten, auch für Ihre bestehenden SSL-Zertifikate.
Sectigo blickt auf eine lange Tradition der Automatisierung bei seinen Flaggschiff-Produkten zurück. Mit „Automatisierte Zertifikate“ wird dies nun auf jedes SSL-Zertifikat ausgeweitet, das Sie im Shop erwerben.
Gleiche Zertifikate, gleicher Bestellvorgang. Automatisierte Zertifikate sind bei jedem SSL-Kauf enthalten, und Sie können sie auch für Ihre bestehenden SSL-Zertifikate einrichten.
Gleiche Zertifikate, gleicher Bestellvorgang. Automatisierte Zertifikate sind bei jedem SSL-Kauf enthalten, und Sie können sie auch für Ihre bestehenden SSL-Zertifikate einrichten.
ACME ist ein offener Standard mit Software für die meisten Server und Plattformen. Sie wählen den Client aus.
Sectigo blickt auf eine lange Tradition der Automatisierung in seinen Flaggschiff-Produkten zurück. Der Sectigo Certificate Manager ist laut G2 führend im Zertifikatslebenszyklusmanagement und unterstützt ACME, SCEP und EST. „Automated Certificates“ erweitert diese Automatisierung auf jedes SSL-Zertifikat, das Sie im Shop erwerben.
Was bedeutet Automatisierung?
„Automated Certificates“ bedeutet, dass Ihre SSL-Zertifikate automatisch ausgestellt und verlängert werden, ohne dass nach der Einrichtung manuelle Schritte erforderlich sind. Eine kleine Software auf Ihrem Server übernimmt dies: Sie weist nach, dass Sie die Domain kontrollieren, fordert das Zertifikat an, installiert es und verlängert es vor Ablauf.
Das dabei verwendete Protokoll heißt ACME. Sie richten es einmalig ein, wobei Sie die Anmeldedaten Ihres Sectigo-Kontos verwenden.
Einmal einrichten. Ihr Server kümmert sich um die Verlängerungen.

Ausgestellt
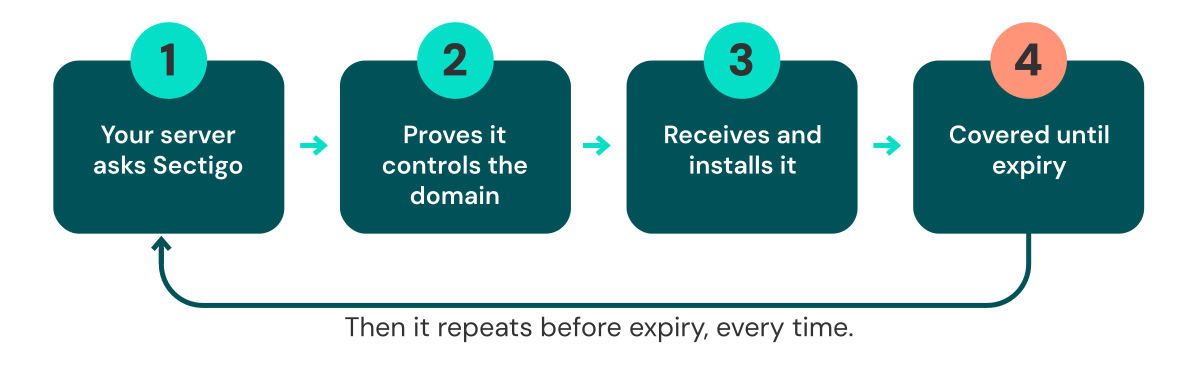
Ihr Server fordert das Zertifikat an und weist nach, dass er die Kontrolle über die Domain hat.

Installiert
Das Zertifikat wird an dem Ort abgelegt, an dem Ihr Server es erwartet.

Verlängert
Es wird jedes Mal ein neues Zertifikat bereitgestellt, bevor das alte abläuft.
Wie funktioniert das?
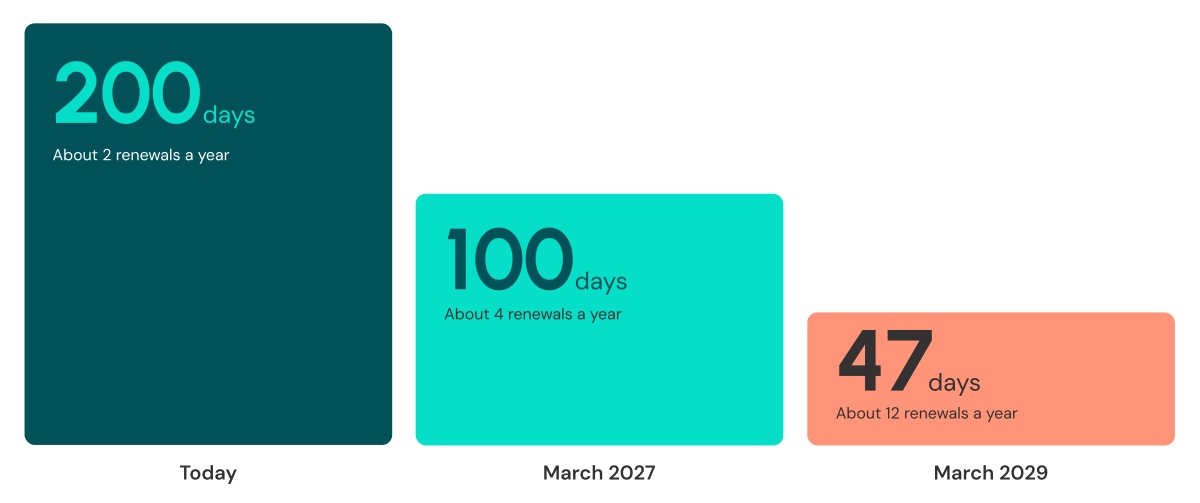
Zertifikate laufen häufiger ab. Ihr Arbeitsaufwand sollte sich dadurch nicht erhöhen.
Öffentliche SSL/TLS-Zertifikate sind derzeit bis zu 200 Tage gültig. Diese Laufzeit verkürzt sich im März 2027 auf 100 Tage und im März 2029 auf 47 Tage.
Domain-Prüfungen werden von jährlich auf fortlaufend umgestellt
Neue Branchenvorschriften verkürzen die Frist, innerhalb derer Sie den Nachweis des Domain-Eigentums wiederverwenden können, bis 2029 von 200 Tagen auf 10 Tage. Um dies nachzuweisen, müssen Sie Ihre Domain-Einstellungen bearbeiten oder eine Datei zu Ihrer Website hinzufügen – und das immer wieder zu tun, kostet Zeit.
Eine versäumte Verlängerung ist sichtbar
Ein abgelaufenes Zertifikat führt dazu, dass Ihren Besuchern Browser-Warnungen angezeigt werden.
Drei Möglichkeiten, wie Sectigo Zertifikate automatisiert
„Automated Certificates“ ist in jedem von Ihnen erworbenen SSL-Zertifikat enthalten. SCM Pro und Sectigo Certificate Manager (SCM) sind separate Produkte, die Sie nutzen können, wenn Sie Ihre Zertifikate einsehen, verwalten oder skalieren möchten. Jedes Produkt erfüllt einen anderen Bedarf.
Ihr Einrichtungsablauf
In drei Schritten startklar
Verbinden Sie Ihr Sectigo-Konto mit einem kompatiblen ACME-Client, um die Zertifikatserneuerung und -installation zu automatisieren. Bei aktivierter automatischer Erneuerung sorgen wir außerdem dafür, dass Ihre Organisation automatisch für OV- und EV-Zertifikate vorab validiert bleibt.
Stellen Sie sicher, dass die automatische Verlängerung aktiviert ist
So funktioniert es
Ihre Verlängerung wird jedes Jahr automatisch in Rechnung gestellt, sodass Sie keine Rechnung einfordern müssen.
Was Sie noch tun müssen
Jedes Zertifikat validieren, herunterladen und installieren.
Die automatische Verlängerung ist für Ihre Zertifikate automatisch aktiviert und kann auch auf Kontoebene verwaltet werden. Bitte stellen Sie sicher, dass diese Funktion in Ihrem Konto aktiviert ist. Wir stellen die Rechnung 30 Tage vor Ablauf Ihres Zertifikats aus, sodass Sie genügend Zeit haben, das neue Zertifikat zu installieren. Halten Sie die Zahlungsmethode in Ihrem Konto auf dem neuesten Stand. Sie können die automatische Verlängerung jederzeit deaktivieren, bevor eine Verlängerung verarbeitet wird
Für OV- und EV-Zertifikate ist eine Vorabvalidierung enthalten
Funktionsweise
Wir überprüfen Ihre Organisation im Voraus, sodass Ihre OV- und EV-Verlängerungen bei Bedarf sofort ausgestellt werden können.
Was Sie tun müssen
Nichts, es sei denn, unser Validierungsteam kontaktiert Sie. Stellen Sie außerdem sicher, dass die automatische Verlängerung aktiviert ist.
Bei zukünftigen Käufen und Verlängerungen von OV- und EV-Zertifikaten ist die Vorabvalidierung automatisch über die Einstellung „Keep Validated“ für jede Organisation enthalten. [mit Danilo abklären] Sobald Ihre Organisation validiert ist, können diese Daten bis zu 398 Tage lang wiederverwendet werden. Falls wir etwas von Ihnen benötigen, wird sich unser Validierungsteam mit Ihnen in Verbindung setzen. Die Vorvalidierung umfasst ausschließlich die Identität Ihrer Organisation. Für jedes Zertifikat ist weiterhin eine Domain-Validierung erforderlich.
Automatisierte Zertifikate
So funktioniert es
Ihre SSL-Zertifikate werden automatisch ausgestellt und verlängert, ohne dass manuelle Schritte erforderlich sind. Dies ist bei jedem SSL-Kauf ohne zusätzliche Kosten inbegriffen.
Was Sie noch tun müssen
Einmalige Einrichtung der ACME-Software auf einem kompatiblen Server.
Für diesen Schritt müssen Sie vorerst noch nichts tun. Wir werden Ihnen mitteilen, wie und wann die Software zu Ihrem Konto hinzugefügt wird und wie Sie sie einrichten können. Bleiben Sie auf dem Laufenden.
Warum ist die Reihenfolge wichtig?
Automatische Verlängerung und Vorabvalidierung haben Vorrang, und die Vorabvalidierung wird für Kunden durchgeführt, bei denen die automatische Verlängerung aktiviert ist. Wenn Sie diese Schritte jetzt abschließen, können Sie „Automated Certificates“ bereits am Tag der Verfügbarkeit nutzen, anstatt erst am Tag des Ablaufs eines Zertifikats.
Was Sie für den Einstieg benötigen
- Ein kompatibler Server, auf dem ACME-Software ausgeführt werden kann, z. B. Apache, nginx und Microsoft IIS.
- Stellen Sie sicher, dass die automatische Verlängerung in Ihrem Konto aktiviert ist
- Für OV- und EV-Zertifikate ist eine Vorabvalidierung enthalten
- Wir informieren Sie darüber, wie und wann es Ihrem Konto hinzugefügt wird und wie Sie es einrichten können.
- Die Einrichtungsanleitungen und Einrichtungsschritte werden auf dieser Seite veröffentlicht.
Sollte eines Ihrer Zertifikate vor diesem Zeitpunkt ablaufen, steht Ihnen unser Team rund um die Uhrper Chat und Telefonzur Verfügung und hilft Ihnen gerne bei der Planung.
Häufig gestellte Fragen (FAQs)
In Kürze. Wir werden Ihnen mitteilen, wie und wann es Ihrem Konto hinzugefügt wird und wie Sie es einrichten können.
Stellen Sie sicher, dass die automatische Verlängerung aktiviert ist. Diese ist standardmäßig aktiviert und Sie können dies im Automation Hub überprüfen. Bei OV- und EV-Zertifikaten ist die Vorvalidierung automatisch enthalten, sodass Sie nichts unternehmen müssen, es sei denn, unser Validierungsteam kontaktiert Sie. Für „Automated Certificates“ selbst ist derzeit noch nichts zu tun. Wir werden Ihnen mitteilen, wie und wann die Funktion zu Ihrem Konto hinzugefügt wird und wie Sie sie einrichten können.
Verlängern Sie es wie bisher. Unser Team ist rund um die Uhr per Chat und Telefon erreichbar und hilft Ihnen gerne bei der Planung.
Ein automatisiertes Zertifikat ist ein SSL/TLS-Zertifikat, das sich selbst ausstellt, installiert und verlängert. Jedes Sectigo SSL/TLS-Zertifikat wird zu einem solchen, sobald Sie eine einmalige Einrichtung mit der ACME-Software und Ihren Sectigo-Kontodaten vorgenommen haben.
ACME ist ein offener Standard, der es Software ermöglicht, Zertifikate automatisch anzufordern, zu installieren und zu erneuern. Viele Open-Source-Clients unterstützen ihn, darunter Certbot und acme.sh.
Ja. Sectigo blickt auf eine lange Tradition der Automatisierung in seinen Flaggschiff-Produkten zurück, darunter der Sectigo Certificate Manager, der ACME, SCEP und EST unterstützt. Mit „Automated Certificates“ wird die Automatisierung ohne zusätzliche Kosten auf jedes SSL-Zertifikat ausgeweitet, das Sie im Shop erwerben.
Bei OV- und EV-Zertifikaten validieren wir Ihre Organisation einmalig und verwenden diese Validierung bis zu 398 Tage lang, sodass zukünftige Bestellungen und Verlängerungen nicht auf die Validierung der Organisation warten müssen. Dies ist automatisch über die Einstellung „Keep Validated“ für jede Organisation enthalten. Sollten wir weitere Informationen von Ihnen benötigen, wird sich unser Validierungsteam mit Ihnen in Verbindung setzen. Die Domain-Validierung ist weiterhin für jedes Zertifikat erforderlich. [bestätigen]
Nein. Sie können Ihr Zertifikat weiterhin manuell herunterladen und installieren. Da Zertifikate bis zu 200 Tage gültig sind und diese Frist immer kürzer wird, werden manuelle Verlängerungen häufiger anfallen, weshalb wir empfehlen, die Automatisierung zu aktivieren.
Nein. Automatisierte Zertifikate sind bei jedem Kauf eines SSL-Zertifikats kostenlos enthalten.
Sectigo DV-, OV- und EV-SSL/TLS-Zertifikate in den Varianten Single-Domain, Multi-Domain und Wildcard. Dies gilt ausschließlich für SSL/TLS-Zertifikate.
Sie benötigen Zugriff auf Ihr Sectigo-Konto, die Kontrolle über Ihre Domain sowie einen kompatiblen ACME-Client oder eine Hosting-Plattform mit ACME-Unterstützung. Konfigurieren Sie das System mithilfe der ACME-Verbindungsdaten aus Ihrem Konto und richten Sie die automatische Zertifikatserneuerung und -installation ein.
Wenn Sie den vorkonfigurierten ACME-Client von Sectigo verwenden, benötigen Sie außerdem einen unterstützten DNS-Anbieter sowie API-Zugangsdaten, die es dem Client ermöglichen, die DNS-Einträge Ihrer Domain zu aktualisieren. Das System, auf dem der Client läuft, benötigt einen Internetzugang, um mit Sectigo und Ihrem DNS-Anbieter zu kommunizieren.
Andere kompatible ACME-Clients verwenden möglicherweise andere Methoden zur Überprüfung der Domain-Kontrolle, sodass die Anforderungen an den DNS-API-Zugriff und den Serverzugriff von Ihrer gewählten Konfiguration abhängen.
Aktivieren Sie die automatische Verlängerung in Ihrem Sectigo-Konto. Bei OV- und EV-Zertifikaten muss Ihre Organisation zudem eine Validierung durchlaufen, bevor die Zertifikate ausgestellt werden können.
Die automatische Verlängerung ist ein Abrechnungsvorgang: Dabei wird die Verlängerung jedes Jahr bezahlt. Bei „Automated Certificates“ wird das Zertifikat selbst verwaltet: Ihr Server fordert es an, installiert es und verlängert es. Sie müssen die automatische Verlängerung aktiviert haben, bevor Sie die Automatisierung einschalten können.
Ja. Die Domain-Validierung ist für jedes Zertifikat erforderlich. Bei automatisierten Zertifikaten führt Ihr ACME-Client diese im Rahmen jeder Anfrage durch
Ja. Sie können „Automated Certificates“ in Ihrem Konto für Ihre bestehenden SSL-Zertifikate einrichten. Bei allen neuen SSL-Zertifikatskäufen ist diese Funktion automatisch enthalten.
Mehrjahresverträge sichern den heutigen Preis und gewährleisten Ihren Schutz für die gesamte Laufzeit. Zertifikate werden weiterhin innerhalb jeder Laufzeit neu ausgestellt, wie es die Branchenvorschriften erfordern. Bei aktivierten automatischen Zertifikaten geschieht dies ganz ohne Ihr Zutun.
„Automated Certificates“ automatisiert den Kauf Ihrer SSL-Zertifikate und ist kostenlos in Ihrem Kauf enthalten. SCM Pro bietet Ihnen mehr Transparenz und Kontrolle über Ihre Zertifikate – mit Erkennung, Bestandsaufnahme, Warnmeldungen und Berichterstellung. Der Sectigo Certificate Manager verwaltet alle öffentlichen und privaten Zertifikate auf Unternehmensebene über mehrere Zertifizierungsstellen hinweg. SCM Pro und der Sectigo Certificate Manager stehen Ihnen zur Verfügung, wenn Sie mehr Funktionen benötigen. Siehe den Vergleich oben.